 乐维官网
运维监控升级:一张“投屏”如何让可视化运维告别“信息孤岛”?
1328几十个监控页面、上百张报表,数据分散难洞察?乐维监控投屏视图功能,支持多维度卡片自由组合、自动轮播、实时数据刷新,将分散的IT监控数据汇聚成一张动态...
View details热门搜索 企业动态 新闻中心 成功案例 社区 Prometheus交流区
前不久,我们的一个金融客户遇到一件”计划外”的事。
他们原本的建设重点很清晰:监控平台让设备状态看得见,网管平台让网络故障定位得快,自动化平台让重复操作省得了力。这套组合拳,几乎是目前各级政企单位运维建设的”标准动作”。
直到等保合规性检查开始前,测评老师在现场问了一个问题:
“你们的核心系统日志,能查到半年前某天谁登录过、做了什么操作吗?”
现场沉默了几秒。答案是:查不了。设备上的日志各存各的,格式五花八门,很多还因为空间有限被滚动覆盖掉了。
后续的解决路径倒是水到渠成:在原有监控、网管、自动化三大平台之外,日志管理平台补上了最后一块拼图——把分散在各处的日志统一采集起来、结构化解析、集中留存,并且提供了检索和告警能力。再一次面对测评老师的同一个问题时,答案变成了“能查、能追溯、能证明”。这家客户也顺利通过了等保合规检查。
这件小事,正好可以作为一个引子,聊一个平时不太起眼、但关键时刻能救命的东西——日志。
如果你见过汽车行车记录仪,就理解了日志的一半;如果听说过飞机黑匣子,就理解了另一半。
日志,就是信息系统自动写下的”工作日记”。
用户登录了系统,记一笔;谁在什么时间、从什么地址访问了数据,记一笔;系统报错了、被攻击了、配置被改了,都记一笔。应用系统、数据库、中间件、操作系统、网络设备……凡是跑起来的东西,都在不停地产生这样的记录。这些记录平时没人看,安静地躺在各自的角落里。
它和行车记录仪的共同点是:平时觉得没用,出事时就是铁证。两车剐蹭,调录像三分钟定责;系统被删了数据、资金莫名异动,调日志才能知道是谁、什么时候、干了什么。
它和黑匣子的共同点是:要经得起极端考验。飞机失事后,黑匣子必须在高温、撞击、浸泡下依然完好,因为空难调查全靠它。信息系统的日志也一样——如果攻击者入侵后顺手把日志删了,那就等于”销毁现场”。所以等保标准里专门有一条:审计记录要集中保护、防止篡改删除。这也是为什么日志不能只存在设备本地,要有独立的副本。
很多人不知道,日志留存不是技术习惯,而是法定义务。
《网络安全法》第二十一条写得明明白白:网络运营者应当采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月。
为什么是六个月?
因为很多安全事件的发现和溯源是”滞后”的。一次数据泄露,往往不是当天发现的,而是几个月后从外部线索倒查回来的。这时候唯一能回答”数据是怎么流出去的”的,就是日志。留得太短,等于给调查者关上了门。
而《网络安全等级保护条例》体系则进一步把要求分级:系统越重要,等级越高(一级到五级),对日志审计的要求也越严。像金融机构的核心业务系统,通常定级为等保三级,测评时测评师会实际抽查——日志覆盖全不全?字段要素齐不齐?留存时长达不达标?能不能证明没被改过?任何一环答不上来,都可能影响测评结论。
简单说:在法律眼里,”没有日志”约等于”没有安全管理的痕迹”,就像一家银行说”我们没有监控录像”——这在合规上是不可接受的。
很多单位其实”有日志”,但测评时依然过不了关。因为合规要求的不只是”记下来”,而是一整套递进的能力。
防火墙、服务器、数据库、应用系统,几十种设备各自写日志,输出方式、文件位置、格式、轮转规则五花八门。逐台手工配置既重复又容易出错。成熟的做法是把接入规则沉淀成采集模板:文件采集、Syslog、Windows事件统一管理,路径支持分组和通配符,配合排除规则和轮转识别策略,让同类日志源”配一次、处处复用”;采集配置还能统一下发并留痕,改了什么、谁改的、执行成功与否,都可追溯——这本身就是一份审计记录。
日志最大的麻烦是”同一件事,一百种说法”:主机名、时间、错误级别的写法各不相同。如果只存原始文本,查询规则没法复用,跨团队沟通也得反复解释。所以需要对日志做字段提取——用正则、JSON、KeyValue等解析方式,把时间戳、主机名、日志级别、应用名称整理成统一的结构化字段;再按服务器、网络设备、数据库、中间件等类型组织成树形数据集,还可以做权限隔离——网络人员只看网络日志、应用管理员只看应用日志,权限边界本身就是等保审计关注的内容。
这直接对应《网络安全法》的六个月红线和等保的审计保护要求。日志集中存储只是第一步,更关键的是可靠性设计:比如双独立副本——采集端把日志同时写入两套独立后端,一套出故障,另一套完整可用,故障恢复后自动补传积压数据,确保”任何时段的日志都不缺页”。同时还要做容量规划:按每秒日志条数(EPS)、单条大小、留存周期、压缩系数和副本数量测算存储需求,让”六个月留存”不是一句口号,而是算得清、撑得住的资源账。
出事时,需要在秒级完成”某账号、某IP、某时间段”的检索,并且能查看目标记录的前后文——错误发生前谁做了操作、之后系统怎么反应,把异常过程完整还原。更进一步,是把需要持续关注的日志条件固化成检测任务:按计划自动核查,命中阈值即触发告警,推送事件平台或转为监控指标。这样日志就从合规材料,变成了日常运维的一双眼睛,和监控体系真正衔接起来。
过完这四关,日志才真正从合规负担,变成一家机构的安全资产。而日志中沉淀的历史数据,还是未来做态势感知、威胁分析的数据底座——这也是为什么业内常说:日志是一切安全建设的地基。
回到开头那件小事。一次等保测评前的自查,让一家金融监管单位看清了日志审计这块缺口,也让我们更加确信一件事:
监控让系统”看得见”,网管让故障”定位得快”,但只有日志,让一切操作”查得到、说得清、赖不掉”。
我们正在把上述这些能力——模板化采集、字段提取、统一查询、日志告警、双副本高可用——打磨成正式产品:乐维日志管理,作为乐维运维智能体的感知层产品,将随 V8.3 版本正式发布。在它到来之前,希望这篇文章能帮你回答一个问题:为什么你的系统,从今天起就该认真对待日志。
在数字世界里,系统可以重启,服务可以恢复,唯独”过去发生了什么”无法重来一次。日志,就是这个数字世界的黑匣子——平时默默无闻,出事时价值千金。
而对这个道理体会最深的,恰恰是那个把”可追溯”刻进基因的行业:金融。
乐维社区已经开放乐维运维智能体免费版,欢迎下载使用!
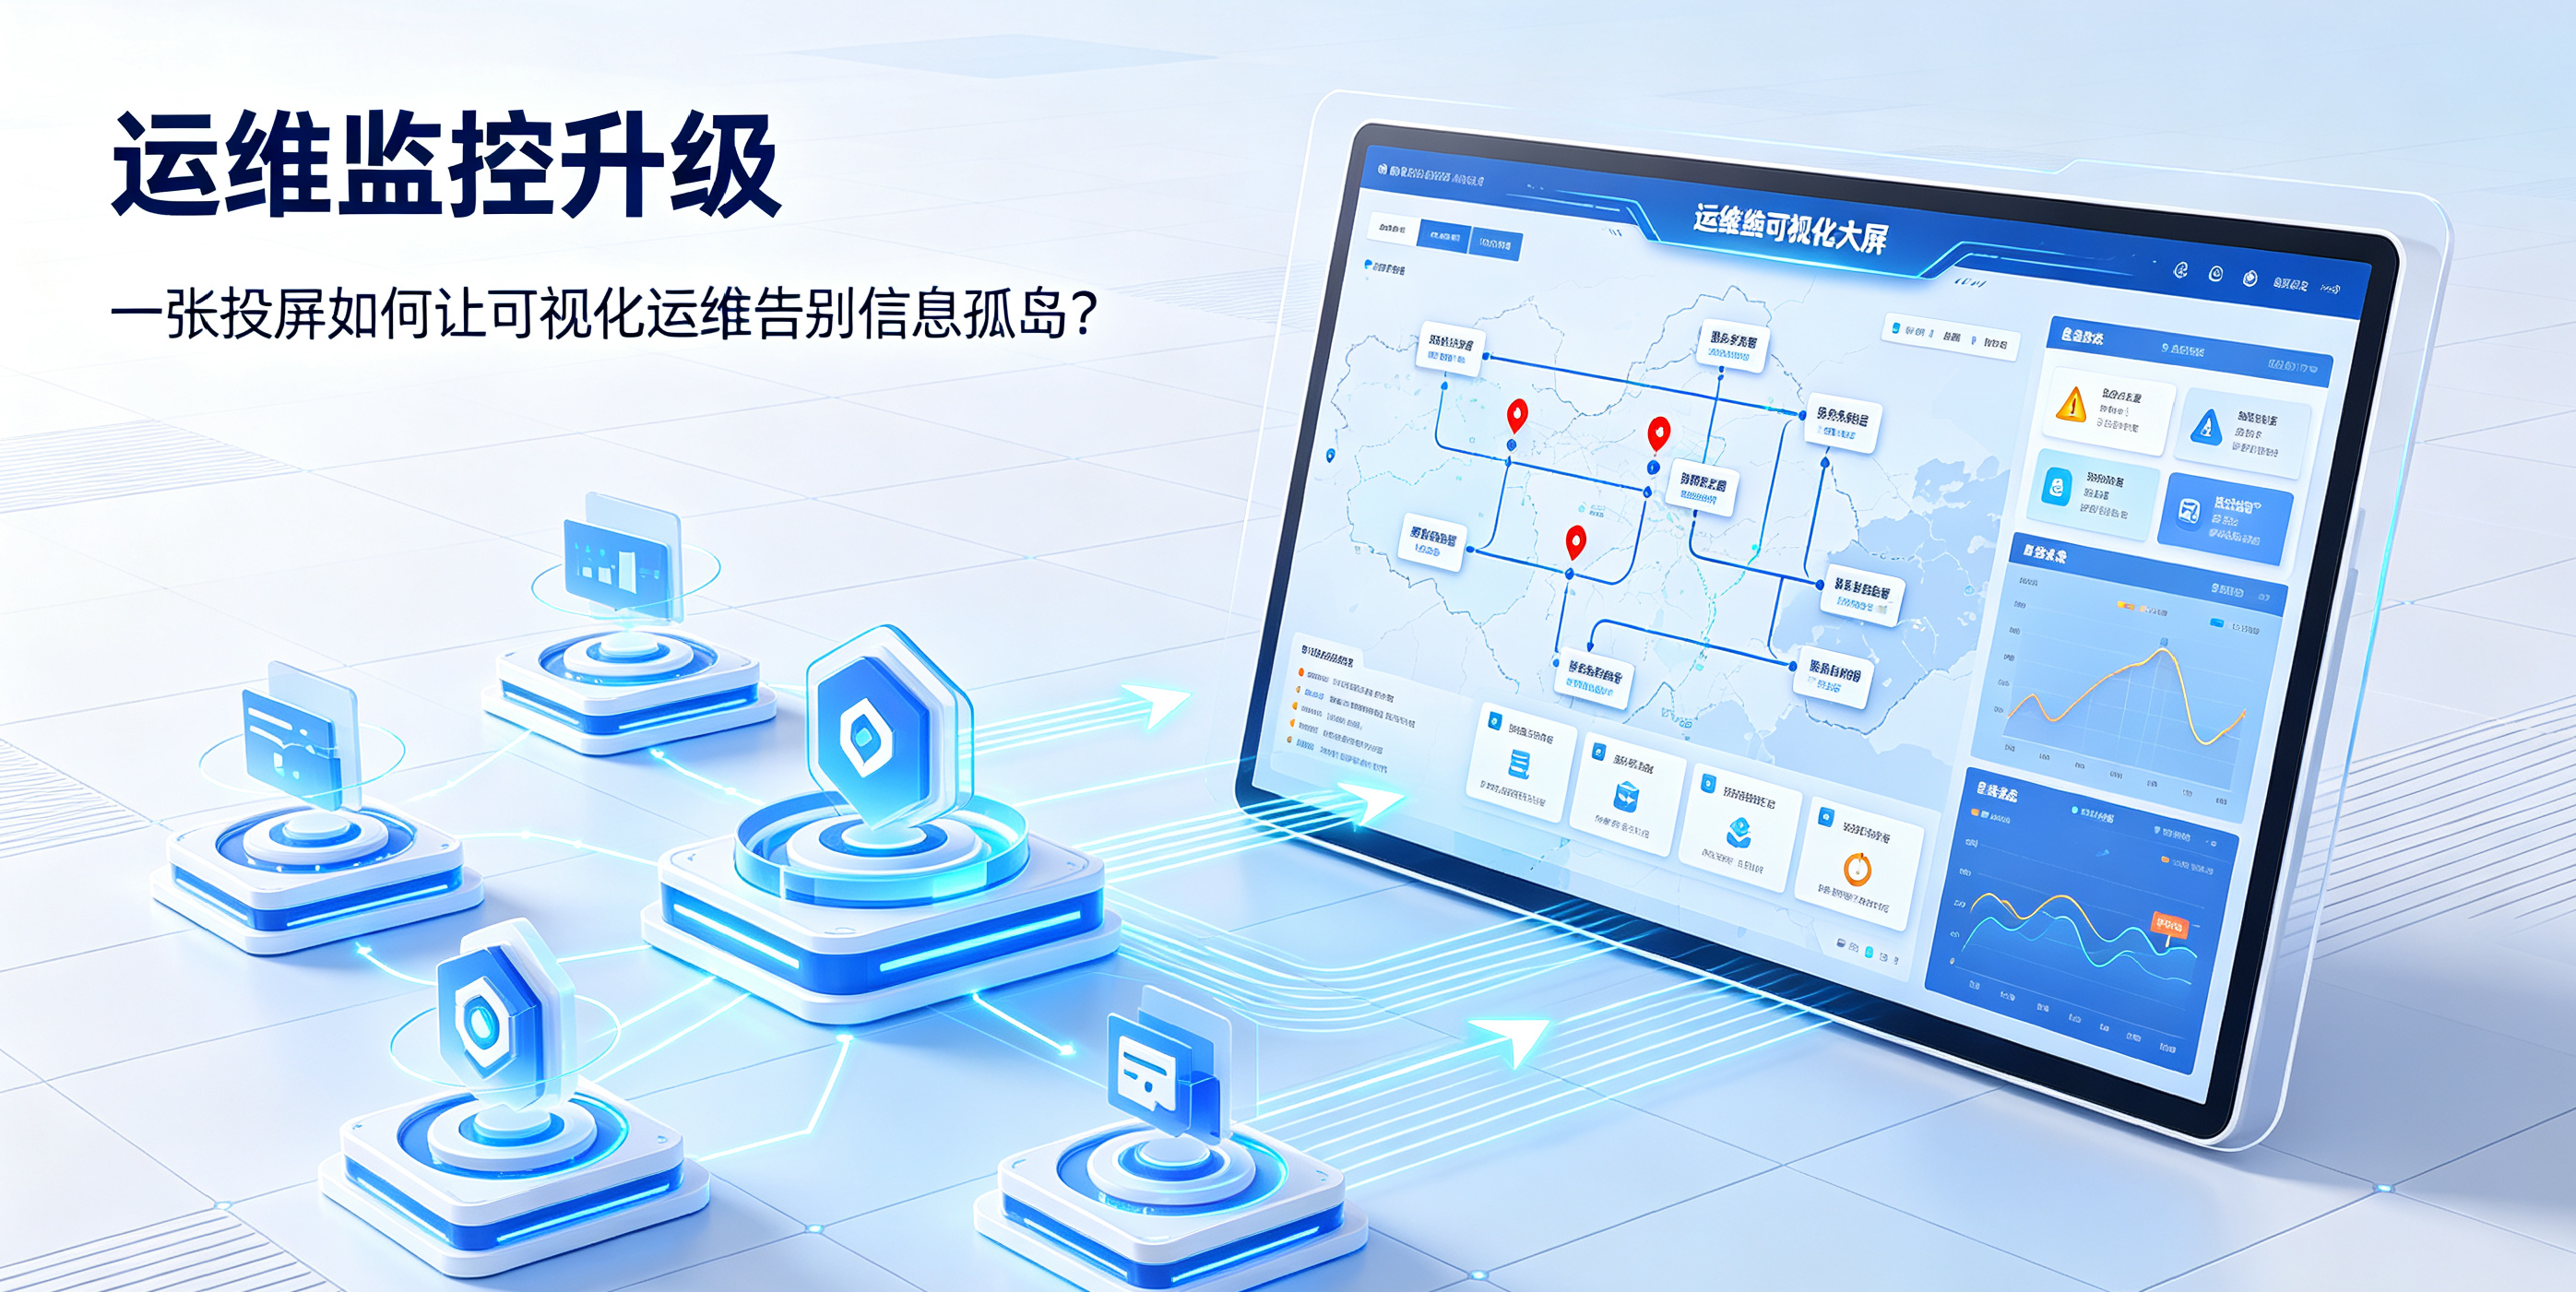
几十个监控页面、上百张报表,数据分散难洞察?乐维监控投屏视图功能,支持多维度卡片自由组合、自动轮播、实时数据刷新,将分散的IT监控数据汇聚成一张动态...
View details
机房设备品牌繁杂,人工巡检效率低、故障发现滞后。乐维运维监控系统通过预制模板、SNMP自动采集、分组规划,实现IBM、戴尔、浪潮等服务器统一管理。实时采集...
View details
业务负责人→业务系统→IT资源三层模型怎么搭?本文详解业务目录树规划、资源关联校准、自动发现范围控制等核心步骤。先明确责任人,再调研资源范围,最后挂载...
View details
乐维iBSM业务洞察:自动发现业务拓扑,多指标联动分析,快速回答“影响谁、为什么、怎么办”。提升业务连续性,降低无效告警干扰,释放运维人力,驱动业务创新。
View details
HelloPlease log in